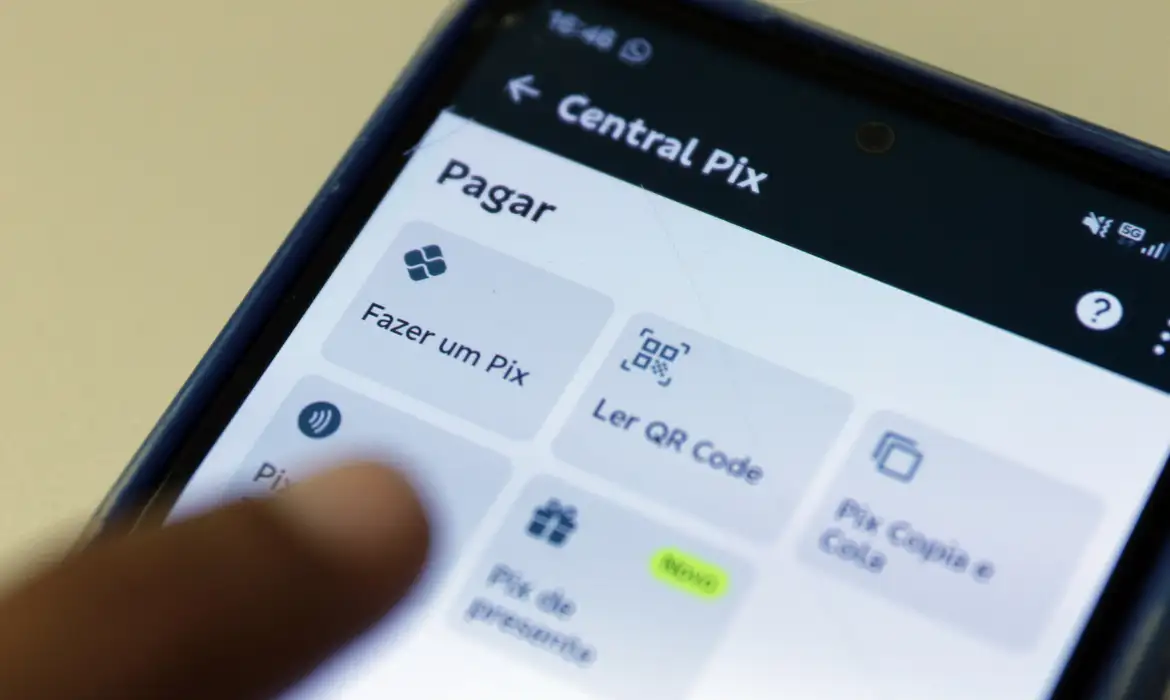
A Secretaria do Tesouro Nacional confirmou um incidente de segurança que expôs dados pessoais de aproximadamente 30 mil cadastros e cerca de 4 mil chaves Pix de beneficiários de pagamentos do Governo Federal. O acesso não autorizado foi identificado em 4 de novembro de 2026 e atingiu duas bases de dados diferentes do órgão. Entre as informações acessadas estão nomes, números de CPF e endereços de e-mail de usuários do portal e-Serviços, além de chaves Pix e informações relacionadas a pagamentos realizados pelo governo. O comunicado oficial foi divulgado nesta sexta-feira (13), pelo Ministério da Fazenda.
De acordo com o Tesouro Nacional, a primeira base atingida pertence ao e-Serviços, plataforma utilizada para solicitar e acompanhar serviços disponibilizados pela instituição. Nesse ambiente, aproximadamente 30 mil cadastros tiveram informações pessoais acessadas indevidamente. A segunda base era utilizada para consultas analíticas internas e continha cerca de 4 mil chaves Pix de pessoas que receberam pagamentos federais. O órgão não detalhou quais informações específicas sobre as transações foram expostas nem esclareceu se existem pessoas cadastradas nas duas bases. Por isso, não é correto afirmar que 34 mil pessoas diferentes foram atingidas pelo incidente.
Embora o vazamento tenha envolvido informações pessoais e identificadores utilizados em transferências bancárias, o conhecimento de uma chave Pix não permite, por si só, movimentar ou retirar dinheiro da conta de seu titular. O principal risco apontado pelo próprio Tesouro está na possibilidade de utilização dos dados para aplicar golpes personalizados. Com acesso a nomes, CPFs, e-mails e informações relacionadas a pagamentos governamentais, criminosos podem tentar se passar por servidores públicos ou representantes de instituições financeiras, utilizando informações verdadeiras para convencer as vítimas a fornecer senhas, códigos de autenticação ou realizar transferências. O órgão recomendou atenção redobrada a mensagens e contatos suspeitos que solicitem informações pessoais, pagamentos ou dados bancários.
Em comunicado, a Secretaria do Tesouro Nacional afirmou que os mecanismos de segurança e o monitoramento da rede permitiram identificar e conter o acesso indevido. Após a descoberta, foram reforçados os mecanismos de vigilância e implementadas medidas adicionais de proteção. Uma investigação técnica também foi iniciada para identificar a origem e a extensão do incidente. O caso foi comunicado à Agência Nacional de Proteção de Dados (ANPD) e ao Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov), responsáveis pelo acompanhamento de ocorrências relacionadas à segurança e à proteção de dados.
A divulgação ocorreu oito dias depois da identificação inicial do acesso não autorizado. O Tesouro justificou o intervalo pelo tempo necessário para confirmar a ocorrência, realizar investigações internas, identificar a extensão do problema e implementar medidas de contenção e recuperação. A instituição também afirmou que não houve impacto financeiro e que nenhum sistema estruturante do órgão foi comprometido. Entretanto, a ocorrência provocou novas preocupações sobre a proteção de informações pessoais armazenadas em estruturas digitais do governo federal.
Outra consequência foi a retirada temporária de alguns sistemas e serviços de consulta do Tesouro Nacional. Conforme informações divulgadas em 13 de novembro, determinadas ferramentas foram suspensas para permitir verificações técnicas e correções de segurança. A previsão informada era de que os serviços fossem normalizados até a manhã de segunda-feira (16). A interrupção, porém, não significa que todas as plataformas suspensas tenham sido invadidas. Segundo o órgão, as operações financeiras essenciais e a gestão da Dívida Pública Federal continuaram funcionando normalmente, sem alterações provocadas pelo incidente.
Até o momento, o Tesouro Nacional não divulgou uma ferramenta pública para que qualquer cidadão consulte diretamente se seu CPF está entre os registros atingidos, nem apresentou uma relação dos programas ou pagamentos envolvidos. Pessoas que tiverem dúvidas podem procurar o encarregado pelo tratamento de dados pessoais do Ministério da Fazenda por meio da plataforma oficial Fala.BR. A recomendação é desconfiar de ligações, mensagens e e-mails que utilizem informações pessoais verdadeiras para solicitar dinheiro, senhas ou códigos de segurança. O órgão também orienta que qualquer informação sobre pagamentos federais seja conferida diretamente nos canais oficiais, evitando links enviados por desconhecidos.