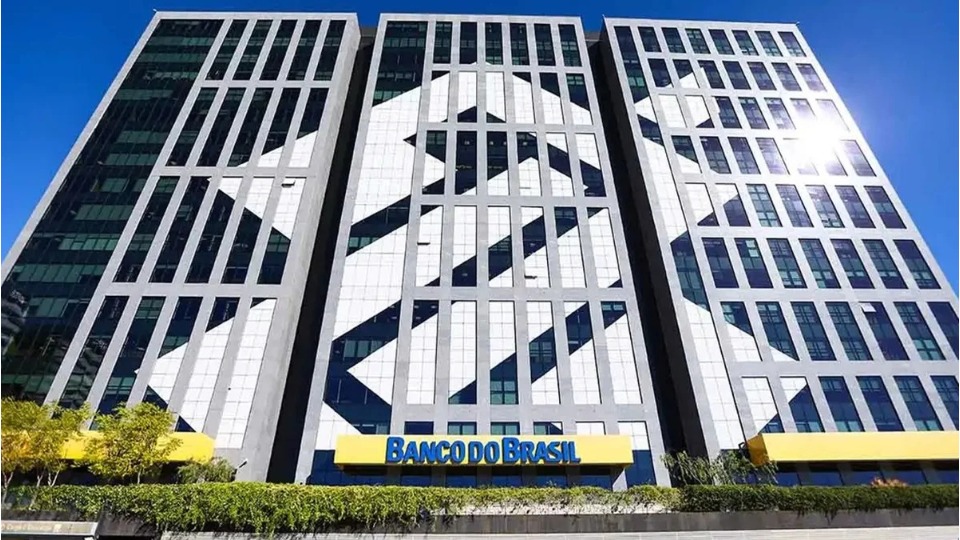
O Banco do Brasil confirmou que identificou um acesso não autorizado a informações pessoais de alguns de seus clientes e emitiu um alerta sobre os riscos de utilização desses dados em tentativas de golpes. O incidente foi identificado em 12 de novembro de 2026 e comunicado aos correntistas na quarta-feira (18). Entre as informações potencialmente expostas estão nome, Cadastro de Pessoas Físicas (CPF), endereço de e-mail, número da agência bancária e, em alguns casos, o número da conta.
Em comunicado encaminhado aos clientes, a instituição esclareceu que o episódio não envolveu invasão aos seus sistemas, exposição de senhas, tokens ou códigos de segurança. O banco também informou que não foram identificadas movimentações financeiras decorrentes do incidente. Segundo as apurações iniciais, terceiros conseguiram acessar os dados por meio do uso indevido de uma credencial válida, que já foi revogada pela instituição, interrompendo a possibilidade de continuidade daquela prática.
O Banco do Brasil afirmou que acionou imediatamente seus protocolos de segurança após identificar a ocorrência e iniciou a investigação para esclarecer as circunstâncias do acesso indevido. A instituição também informou que está adotando procedimentos adicionais de monitoramento e medidas de proteção da privacidade e dos dados pessoais, incluindo as comunicações previstas na Lei Geral de Proteção de Dados Pessoais (LGPD), Lei nº 13.709/2018. Até 19 de novembro, não havia sido divulgado o número exato de clientes atingidos pelo episódio.
Apesar de afirmar que não houve comprometimento de senhas ou registros de transações financeiras relacionadas ao caso, o banco alertou que a exposição de informações cadastrais pode facilitar a aplicação de golpes. Com acesso a dados como nome, CPF, e-mail e informações bancárias, criminosos podem elaborar mensagens e abordagens mais convincentes, passando-se por funcionários da instituição ou representantes de outros serviços financeiros. Esse tipo de fraude, conhecido como phishing e engenharia social, busca induzir as vítimas a fornecer informações confidenciais ou realizar operações financeiras.
Diante do ocorrido, o Banco do Brasil recomendou que os clientes redobrem a atenção ao receber ligações, mensagens de texto, e-mails ou contatos pelo WhatsApp que solicitem informações pessoais. A instituição reforçou que não pede senhas, códigos de segurança, instalação de aplicativos ou transferências financeiras para supostas contas protegidas. A orientação é desconfiar de qualquer abordagem que utilize situações de urgência, ameaças de bloqueio de conta ou promessas de proteção financeira para convencer o correntista a realizar procedimentos.
O banco também disponibilizou um canal para o encaminhamento de mensagens suspeitas, links fraudulentos e páginas falsas que utilizem sua marca. O material pode ser enviado para o endereço abuse@bb.com.br, permitindo que a instituição adote providências junto aos serviços de hospedagem e provedores de acesso e conteúdo na internet. Para esclarecimentos sobre o incidente, os clientes podem utilizar o serviço Fale Com, disponível no aplicativo do Banco do Brasil, ou entrar em contato com a Central de Relacionamento pelos telefones 4004-0001 e 0800 729 0001.
O episódio reforça a importância da proteção de informações pessoais no ambiente bancário, especialmente diante do crescimento das fraudes que utilizam dados verdadeiros para dar credibilidade a abordagens criminosas. Embora o Banco do Brasil afirme que não houve exposição de senhas nem identificação de movimentações financeiras decorrentes do acesso indevido, o alerta exige atenção dos correntistas. A recomendação é utilizar exclusivamente os canais oficiais da instituição, evitar clicar em links recebidos de fontes desconhecidas e nunca compartilhar códigos de autenticação ou credenciais bancárias.